On apprend à reconnaître l’hameçonnage en s’exerçant, pas en se faisant piéger.
Les tests d’hameçonnage classiques mesurent surtout qui clique. Dans l’Arda Phishing Inbox, les collaborateurs s’exercent en connaissance de cause dans un environnement de messagerie réaliste et reçoivent un retour immédiat après chaque e-mail.
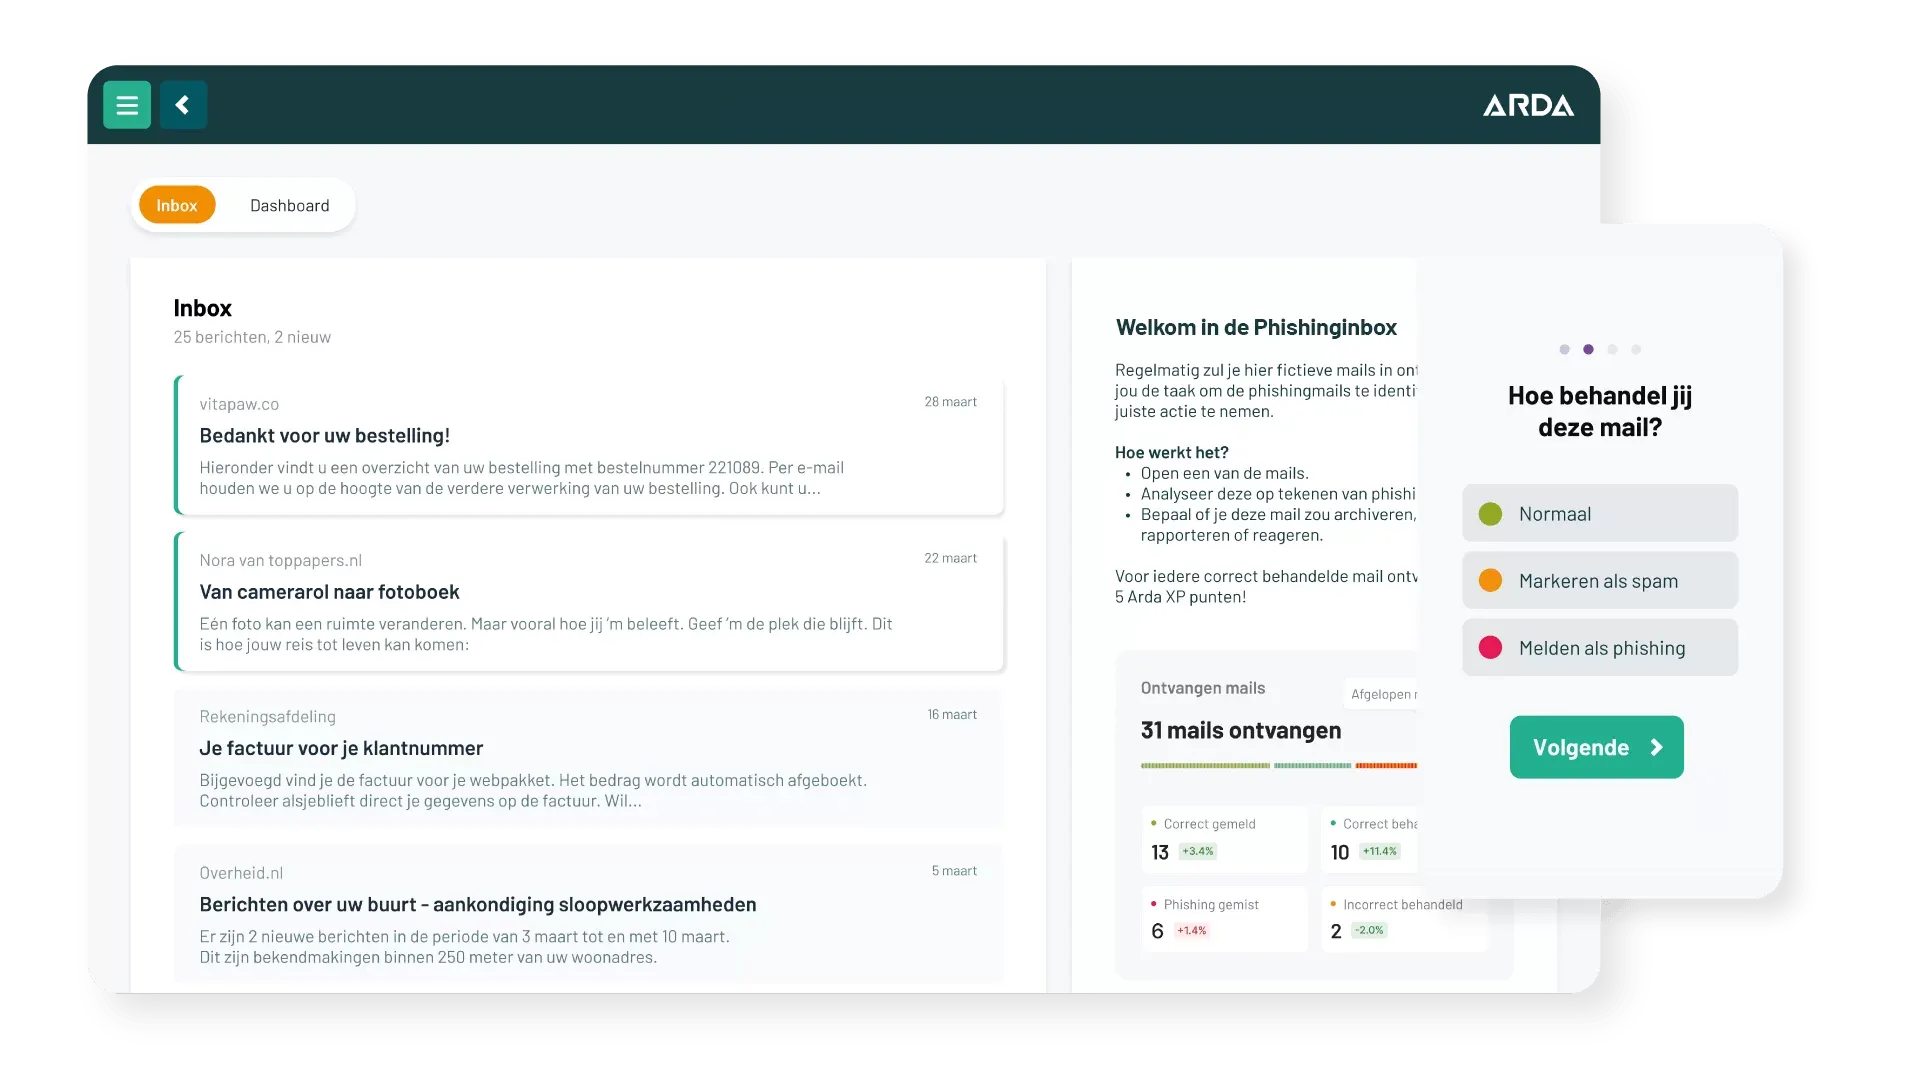
L’Arda Phishing Inbox est un environnement de messagerie simulé et réaliste, intégré à la plateforme de sensibilisation à la cybersécurité d’Arda. Les collaborateurs apprennent à reconnaître l’hameçonnage en examinant des e-mails, en faisant un choix, en l’expliquant et en recevant un retour immédiat. Sur plusieurs périodes, l’organisation voit comment évolue le comportement de ses collaborateurs face aux e-mails.
Dans une simulation d’hameçonnage classique, les collaborateurs ignorent qu’ils sont testés. Ils découvrent seulement après coup qu’ils se sont fait piéger.
La sensibilisation demande de la répétition, pas une leçon unique. Un test mené auprès de 33 000 salariés de PME montre qu’un faux e-mail d’hameçonnage ne laisse qu’une impression passagère.
Cela ne rend pas les tests inutiles. Mais cela montre qu’un changement de comportement durable demande plus qu’un e-mail test de temps en temps.
Gonzalez-Jimenez et al. (2025), Journal of Economic Behavior & Organization, 230. doi.org/10.1016/j.jebo.2024.106868
Nous prévenons les collaborateurs à l’avance, comme pour un exercice d’évacuation incendie.
Les collaborateurs reçoivent régulièrement un petit lot d’e-mails. Ils savent qu’ils s’exercent, mais pas quels e-mails sont sûrs ou dangereux. Aucun faux e-mail ne transite par la vraie messagerie de l’organisation. Et il ne s’agit pas que d’hameçonnage : toutes sortes d’e-mails sont proposés :
Entraîner, pas piéger. Ne pas se contenter de compter les clics, mais changer réellement les comportements.
Le collaborateur vérifie l’expéditeur, le contenu, les liens et les éventuelles pièces jointes, exactement comme dans une vraie boîte de réception.
Le traiter normalement, le marquer comme spam ou le signaler comme hameçonnage.
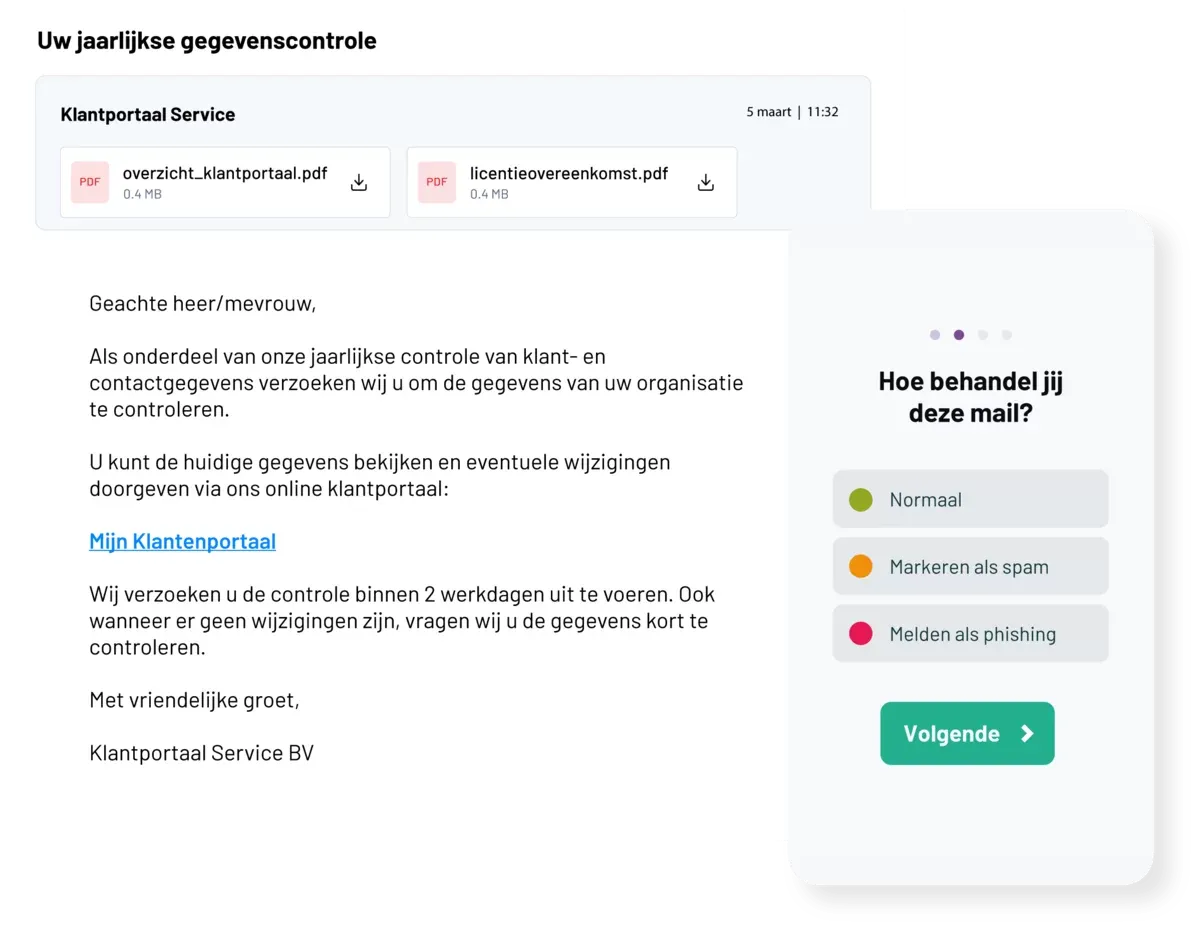
Quels signaux ont guidé le choix : l’expéditeur, le contenu, un lien ou une pièce jointe ?
Vous voyez ainsi non seulement ce que fait la personne, mais aussi pourquoi.
Chaque e-mail est suivi d’un retour immédiat : qu’est-ce qui a bien fonctionné, qu’est-ce qui a échappé et quels signaux comptaient ?
Vous voulez voir à quoi cela ressemble pour vos collaborateurs ?
Demander une démo gratuiteLa Phishing Inbox va au-delà du taux de clic habituel.

La plateforme enregistre comment les collaborateurs traitent réellement leurs e-mails : vérifient-ils l’expéditeur, examinent-ils les liens, ouvrent-ils une pièce jointe, quel choix font-ils et pourquoi ?

Traiter correctement un e-mail légitime est tout aussi pertinent que reconnaître l’hameçonnage. Vous obtenez ainsi une image plus complète de la résilience numérique des collaborateurs et des équipes.

L’organisation décide de la fréquence d’envoi des e-mails et peut adapter les scénarios à son secteur, aux logiciels qu’elle utilise et aux groupes de fonctions.
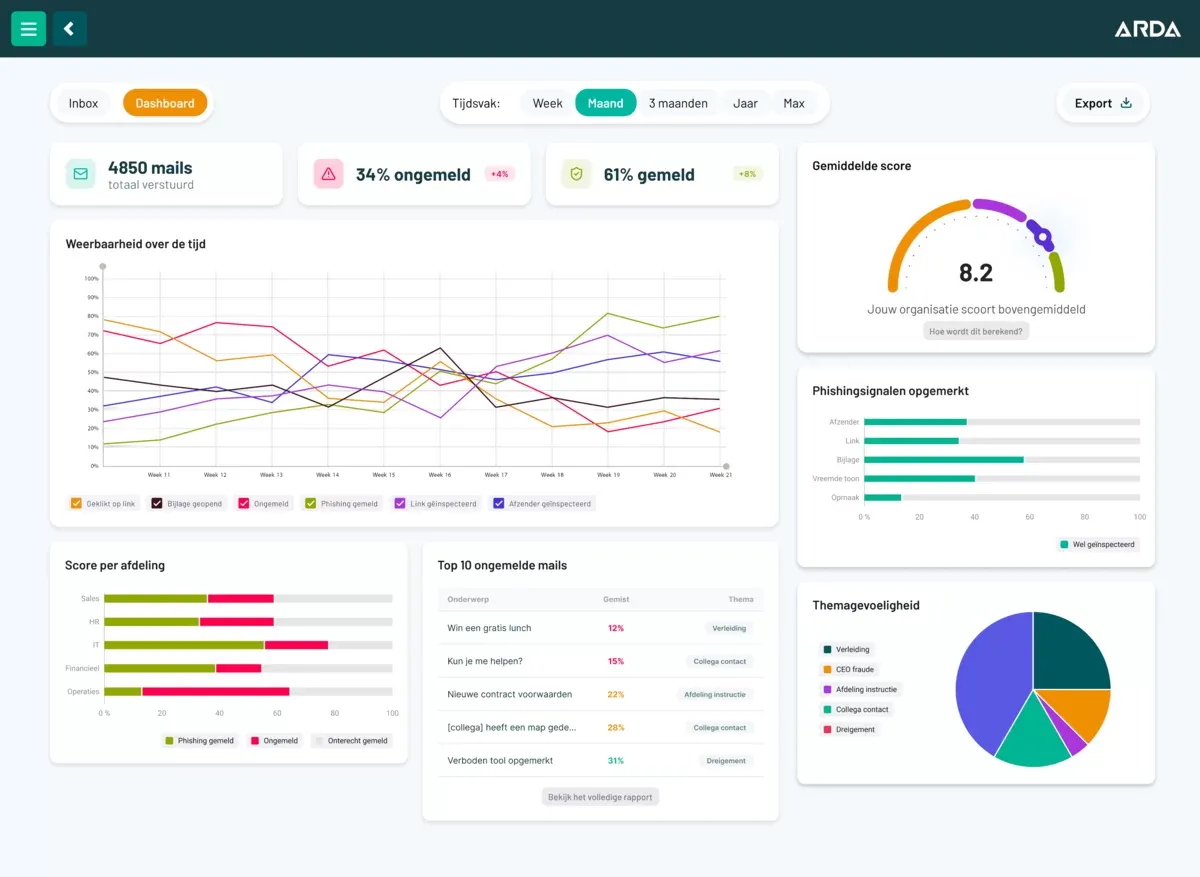
Le tableau de bord montre notamment combien d’e-mails ont été traités, quel pourcentage l’a été correctement, où les signaux sont manqués et comment les résultats évoluent sur plusieurs périodes. Les résultats peuvent être filtrés, par exemple par période et par service, et exportés pour les rapports et les audits.
La Phishing Inbox met l’accent sur l’entraînement et le comportement, plutôt que sur le moment où quelqu’un se fait piéger par un e-mail.
La Phishing Inbox fait partie de la plateforme Arda. Aucun projet d’implémentation distinct n’est nécessaire : pas de liste d’autorisation (whitelisting), pas de modification des filtres ou des passerelles et aucune exception à votre propre sécurité. L’organisation définit elle-même la fréquence et peut adapter les scénarios à son secteur, aux logiciels qu’elle utilise et aux groupes de fonctions.
Ces études montrent des corrélations, pas des garanties. Mais elles confirment pourquoi la Phishing Inbox entraîne et mesure le comportement, au lieu de se contenter de compter les clics.
Des chercheurs des universités de Bath et de Bristol ont fait travailler des participants dans une boîte de réception simulée. Dans le scénario destiné aux spécialistes informatiques, la vérification systématique de l’expéditeur allait de pair avec une moindre vulnérabilité à l’hameçonnage. Dans les autres scénarios, ils n’ont trouvé aucun lien de ce type.
Leur conclusion : cette vérification protège surtout les personnes qui savent aussi à quoi faire attention. C’est pourquoi la Phishing Inbox explique les signaux essentiels après chaque e-mail.
Weickert, Joinson & Craggs (2026), Computers & Security, 170. doi.org/10.1016/j.cose.2026.105057
C’est le constat d’une étude menée auprès de 115 participants qui ont traité des e-mails dans un environnement de messagerie simulé. Les participants ont prêté attention à l’expéditeur dans 64 % des e-mails d’hameçonnage qu’ils ont démasqués, contre 36 % de ceux auxquels ils se sont laissé prendre.
Ces pourcentages correspondent à la part des cas où l’adresse de l’expéditeur a été vérifiée. Les participants ont rarement survolé un lien pour en voir la véritable destination.
Zhuo et al. (2024), European Symposium on Usable Security. doi.org/10.1145/3688459.3688465
Lors d’une démo en ligne d’environ une demi-heure, nous vous montrons comment les collaborateurs s’exercent et ce que vous voyez en tant qu’organisation :
Vous préférez choisir un créneau tout de suite ? Choisissez une date et un créneau ou appelez le +31 85 401 84 87.
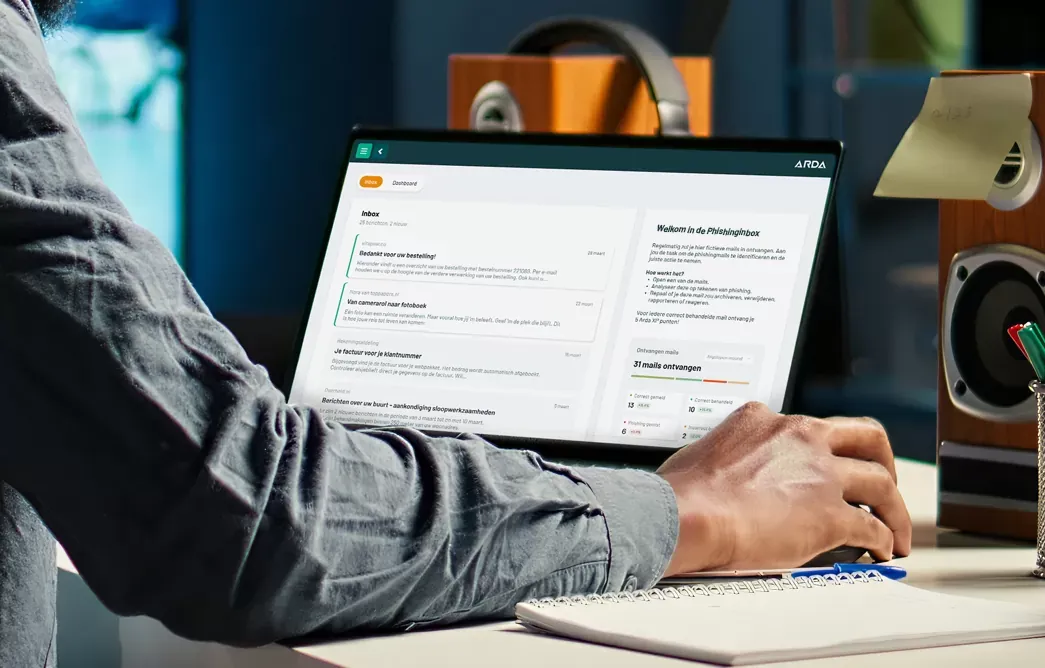
Une bonne alternative est un environnement d’entraînement dans lequel les collaborateurs apprennent à reconnaître l’hameçonnage en connaissance de cause et en continu, comme l’Arda Phishing Inbox. Les collaborateurs reçoivent régulièrement un petit lot d’e-mails, vérifient l’expéditeur, le contenu et les liens, font un choix, l’expliquent et reçoivent un retour immédiat. Vous entraînez ainsi les bons réflexes et mesurez plus que de simples clics.
Les tests d’hameçonnage peuvent apporter un éclairage et maintenir la vigilance des collaborateurs, mais l’effet ne dure pas de lui-même. Une expérience de terrain menée aux Pays-Bas auprès de quelque 33 000 salariés d’environ 670 PME n’a constaté qu’un effet à court terme et non systématique des e-mails d’hameçonnage précédents sur le comportement de clic ultérieur. Une résilience durable exige un entraînement continu, des retours ciblés et une attention portée aux vérifications que font les collaborateurs.
Un test d’hameçonnage envoie un faux e-mail dans la vraie boîte de réception et mesure surtout qui clique. La Phishing Inbox est un environnement d’entraînement réaliste intégré à la plateforme Arda. Les collaborateurs savent qu’ils s’exercent, mais pas quels e-mails sont sûrs. Ils évaluent de l’hameçonnage, de l’ingénierie sociale, du spam et des e-mails ordinaires. La plateforme enregistre ce qu’ils vérifient, quel choix ils font et pourquoi.
Oui. Arda continue de mener des tests d’hameçonnage classiques pour les organisations qui le souhaitent. Vous pouvez utiliser une campagne d’hameçonnage classique comme mesure ponctuelle ou en complément de la plateforme Arda, Phishing Inbox comprise. Vous combinez ainsi un test réaliste dans la vraie boîte de réception avec un entraînement continu dans un environnement sûr. Lors de la démo, nous examinons volontiers avec vous quelle combinaison convient le mieux à votre organisation.
Non, le comportement de clic seul donne une image limitée. Un clic en dit peu sur ce que la personne a remarqué, pesé ou appris. Si vous voulez mesurer la résilience, regardez l’ensemble du processus de décision : le collaborateur vérifie-t-il l’expéditeur, examine-t-il les liens, ouvre-t-il une pièce jointe, et pourquoi fait-il tel ou tel choix ? Traiter correctement un e-mail légitime en fait aussi partie.
En procédant comme pour un exercice d’évacuation incendie : les collaborateurs savent qu’ils s’exercent. Dans l’Arda Phishing Inbox, ils reçoivent régulièrement un petit lot d’e-mails et les évaluent dans un environnement sûr. Ils ne savent simplement pas quels e-mails sont sûrs ou dangereux. Chaque e-mail est suivi d’une explication immédiate, au lieu d’un message après coup leur annonçant qu’ils se sont fait piéger.
Les vérifications essentielles sont : qui est réellement l’expéditeur, si le domaine de l’adresse e-mail est correct, si le contenu et la demande correspondent au contexte, où mène réellement un lien et si une pièce jointe est digne de confiance. La recherche montre que vérifier l’expéditeur aide surtout lorsque les collaborateurs savent à quoi faire attention. C’est pourquoi la Phishing Inbox signale les signaux essentiels après chaque e-mail.
Assez souvent pour que les vérifications deviennent une routine, sans que cela devienne une charge. Dans la Phishing Inbox, l’organisation définit elle-même la fréquence. Les collaborateurs reçoivent alors à chaque fois un petit lot d’e-mails. Comme le tableau de bord montre l’évolution sur plusieurs périodes, vous voyez si le rythme choisi fonctionne et pouvez l’ajuster.
Non. La Phishing Inbox fait partie de la plateforme Arda et n’envoie aucun faux e-mail via la vraie messagerie de l’organisation. Aucun projet technique distinct n’est donc nécessaire : pas de liste d’autorisation ni de whitelisting, pas de modification des filtres ou des passerelles et aucune exception à votre propre sécurité. Les scénarios peuvent être adaptés au secteur, aux logiciels utilisés et aux groupes de fonctions.